151 millions d'échanges volés pour distiller Claude
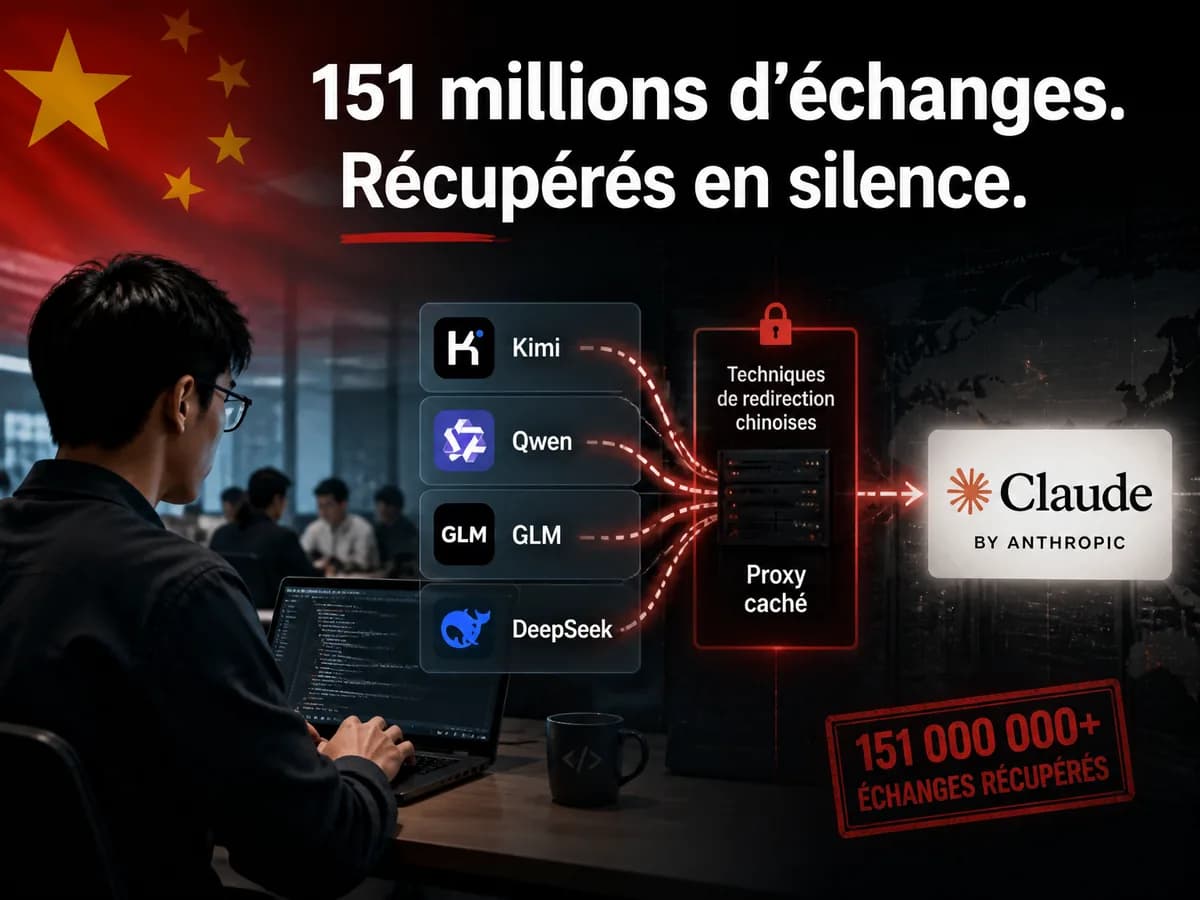
D'après Anthropic, les requêtes des modèles chinois Kimi et DeepSeek ont été redirigées vers Claude Opus à des fins de distillation.
Un rapport de 154 pages, 7 catégories d'abus
Hier, Anthropic a publié son nouveau rapport threat intelligence : sur 154 pages, il détaille les 7 catégories d'abus rencontrées par la firme américaine. Sans surprise, la distillation est évoquée. La distillation, c'est le fait d'utiliser un modèle avancé (comme Claude) pour générer des réponses, puis de s'en servir comme données d'entraînement pour un modèle concurrent, moins cher à faire tourner.
Alibaba, Moonshot, DeepSeek : les chiffres de la distillation
Selon Anthropic, 5 labs chinois ont fait tourner des campagnes massives pour extraire le raisonnement de Claude Opus :
- Alibaba (Qwen) : la plus grosse jamais mesurée. 151M d'échanges en 3 mois, pics à 3M par jour, 3 500+ comptes frauduleux. Les transcripts de raisonnement ont servi à entraîner Qwen 3.5, 3.6 et 3.7.
- Moonshot (Kimi) : le plus troublant. Pendant 10 jours, ils ont relayé près de 300 000 requêtes clients vers Claude à la place de Kimi. Les utilisateurs croyaient parler à un modèle chinois. C'était Opus qui répondait.
- DeepSeek : même schéma, en ciblant les devs qui passaient par Claude Code ou OpenCode. 12,1M d'échanges en 14 jours.
- Zhipu (Z.ai) et Xiaomi : même guerre, échelles différentes.
Fermes de comptes et cross-session replay
Techniquement, les labs passaient par des fermes de comptes (proxys résidentiels, emails jetables, cartes virtuelles), un prompt injecté pour forcer le modèle à écrire son raisonnement en clair, puis une attaque de cross-session replay pour contourner les thinking signatures.
Des données clients dans les échanges relayés
Ces échanges relayés contenaient des données clients. Des identifiants en production, les specs d'un programme IA d'une boîte tech, des flux CCTV, des données perso de centaines d'utilisateurs US et européens passés par des routeurs de modèles tiers. Anthropic écrit que ces pratiques sont « probablement incompatibles avec les lois sur la vie privée ».
Après, il faut probablement relativiser. Un, ce sont des allégations d'Anthropic, attribuées « avec haute confiance », pas un verdict de tribunal. Deux, le rapport note que Fable, leur modèle le plus protégé, a tenu : Zhipu a fini par viser Opus « parce que les safeguards étaient plus faibles ».
Le raisonnement des modèles est devenu une cible industrielle. Nos prompts, eux, sont devenus des dégâts collatéraux.
Je m'interroge sur les gateways LLM et autres agrégateurs tiers.
Sources
- www-cdn.anthropic.com/e50be2e51e7695dc4b1366a37a245a597377d3b5/Anthropic-Detecting-and-countering-091026.pdf
- x.com/IntCyberDigest/status/2098149671957103005
- www.anthropic.com/threat-intelligence-report-september-2026
- www.bloomberg.com/news/articles/2026-09-10/moonshot-secretly-routed-user-requests-through-claude-anthropic-says