AWS : des données clients perdues à cause de la guerre
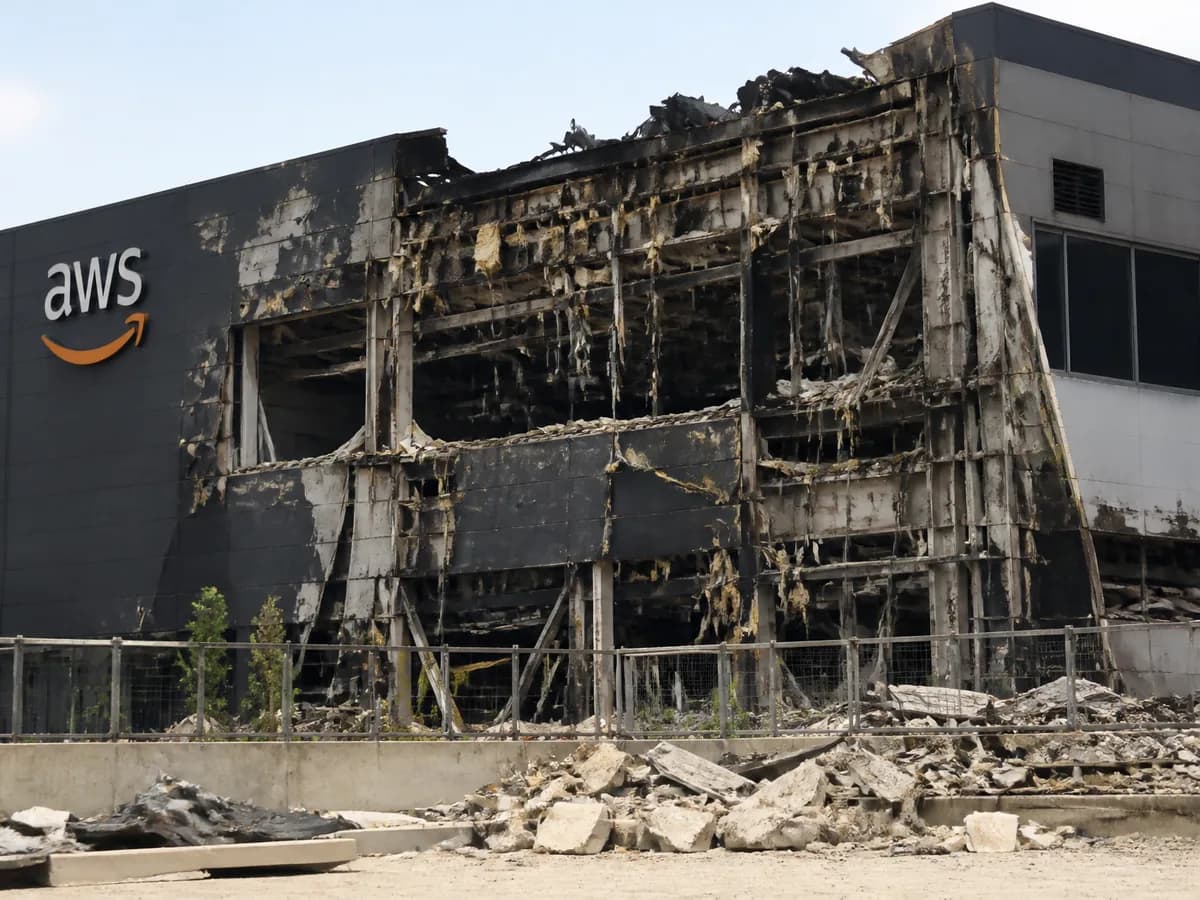
Le 15 septembre 2026, Amazon a officialisé une première dans l'histoire du cloud : des données clients hébergées dans sa région de Bahreïn (me-south-1) sont définitivement irrécupérables, détruites pendant le conflit avec l'Iran. La confirmation est tombée sur l'AWS Health Dashboard, le canal officiel de communication des incidents du géant. Comme le rapportent Reuters et The Register, les ressources et les données hébergées exclusivement dans cette région sont perdues de façon permanente. Même constat pour une zone sur trois dans la région des Émirats (mec1-az2).
Ce qui s'est passé
Le contexte remonte à mars 2026. Dès le début du conflit, des frappes iraniennes ont touché des infrastructures d'Amazon au Moyen-Orient : une première Availability Zone à Bahreïn en mars, une deuxième en avril. La région entière est devenue indisponible.
Six mois plus tard, le verdict est sans appel : les dommages physiques ont dépassé ce que la plateforme savait réparer. Une région cloud peut survivre à une panne de control plane, à un incendie ou à une coupure réseau. Pas à des frappes de drones répétées sur ses bâtiments.
« Au-delà de ce que le multi-AZ est conçu pour supporter »
La phrase d'Amazon mérite d'être relue deux fois : les dommages ont touché plusieurs Availability Zones et « ont dépassé ce que nos services régionaux et multi-AZ sont conçus pour supporter ».
Autrement dit, la redondance multi-AZ — vendue depuis quinze ans comme le standard de la haute disponibilité — repose sur un postulat : personne ne détruira jamais deux zones en même temps. Un conflit armé s'en fiche complètement. Et à la décharge d'AWS, personne ne dimensionne son architecture pour résister à une guerre.
C'est la concrétisation du scénario évoqué dans notre article sur les datacenters passés sur la ligne de front : la corrélation physique des risques casse la redondance technique.
La plupart des clients s'en sont sortis
Le point rassurant : la majorité des clients avaient migré vers d'autres régions dès les premières frappes, en restaurant depuis des backups ou en copiant les données encore accessibles. Ceux qui avaient un vrai multi-région actif — pas sur les slides — ont traversé l'épisode sans surprise.
Deux leçons à retenir :
- Des backups dans la même région que les workloads ne valent rien face à ce type d'événement. La destruction est totale et simultanée : la copie locale disparaît avec la production.
- Le risque géopolitique entre désormais dans les plans de disaster recovery, au même titre que l'incendie de datacenter ou la panne électrique. Ars Technica et Data Center Dynamics détaillent l'ampleur des dégâts côté infrastructures.
Le test à faire
Un exercice simple : si votre région principale disparaissait physiquement demain, votre plan de reprise tiendrait combien de temps ? Et surtout, où sont réellement vos backups — dans la même région que ce qu'ils sont censés sauver ?
On a longtemps cru que le pire scénario du cloud serait une panne globale de control plane. C'était un missile.
Sources
- www.reuters.com/world/middle-east/amazons-aws-is-unable-restore-access-bahrain-one-uae-cloud-data-zone-after-war-2026-09-15/
- www.theregister.com/off-prem/2026/09/16/aws-says-wartime-damage-means-some-middle-east-cloud-resources-are-gone-for-good/5296830
- arstechnica.com/gadgets/2026/09/iran-strikes-on-amazon-data-centers-caused-permanent-loss-of-customer-data/
- www.datacenterdynamics.com/en/news/aws-unable-to-restore-access-to-data-centers-hit-by-iran-strikes/